Un site isolé n'est pas moins exposé aux cyberattaques qu'un bureau en centre-ville. Dès qu'il dispose d'une connexion Internet, il est visible et attaquable. Il présente même souvent des fragilités supplémentaires : peu de personnel informatique sur place, équipements installés dans l'urgence, mots de passe par défaut jamais modifiés, mises à jour repoussées faute de bande passante. Or un incident sur un site distant peut avoir des conséquences lourdes : arrêt de production, fuite de données, voire porte d'entrée vers le réseau du siège. Voici les mesures essentielles à mettre en place.
Le satellite est un accès Internet comme un autre
La liaison satellite transporte vos données sur de longues distances, mais du point de vue de la sécurité, elle doit être considérée comme un accès Internet public. Le chiffrement éventuel appliqué par l'opérateur sur le segment radio ne protège pas vos flux une fois qu'ils sortent de sa station terrestre. La protection de vos données reste donc de votre responsabilité, avec les mêmes outils que pour n'importe quel site.
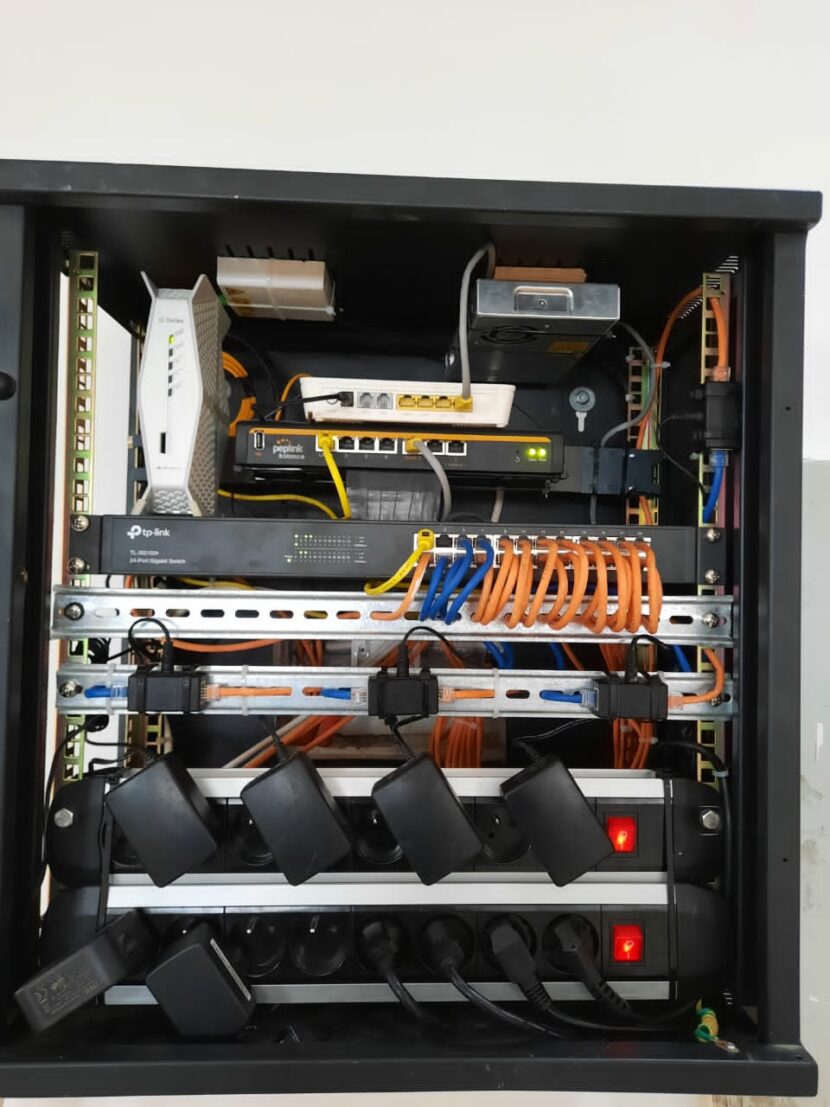
Un pare-feu au centre du dispositif
Chaque site doit disposer d'un pare-feu correctement configuré entre le terminal satellite et le réseau local. Ses missions principales :
- bloquer toutes les connexions entrantes non explicitement autorisées ;
- filtrer les flux sortants vers des destinations malveillantes connues ;
- établir les tunnels VPN vers le siège ou le cloud ;
- journaliser les événements pour permettre une analyse en cas d'incident ;
- appliquer la qualité de service, pour que la sécurité ne se fasse pas au détriment des applications critiques.
Les fonctions avancées d'inspection doivent être choisies avec discernement : certaines consomment des ressources ou ajoutent de la latence, ce qui doit être pris en compte sur un lien satellite.
Segmenter le réseau local
La segmentation est l'une des mesures les plus efficaces et les moins coûteuses. Elle consiste à séparer, au moyen de VLAN et de règles de pare-feu, les différentes catégories d'équipements :
- les postes et serveurs de l'entreprise ;
- les systèmes industriels, automates et capteurs ;
- la vidéosurveillance et le contrôle d'accès ;
- la téléphonie IP ;
- les réseaux invités et personnels.
Ainsi, un smartphone compromis connecté au Wi-Fi du personnel ne peut pas atteindre les automates de production ni les serveurs de gestion.
Sécuriser les accès à distance
L'administration à distance est indispensable sur un site isolé, mais c'est aussi une cible privilégiée. N'exposez jamais directement sur Internet les interfaces d'administration des équipements, les bureaux à distance ou les caméras. Passez systématiquement par un VPN ou une solution d'accès à distance sécurisée, avec authentification multifacteur. Limitez les comptes administrateurs, supprimez les comptes génériques et changez tous les mots de passe par défaut dès l'installation, y compris ceux des terminaux satellites, des points d'accès Wi-Fi et des imprimantes.
Maintenir les équipements à jour
Sur un site à bande passante limitée, les mises à jour sont souvent reportées. C'est une erreur : les vulnérabilités connues des routeurs, pare-feu et systèmes sont activement exploitées. Organisez plutôt les mises à jour de manière maîtrisée : téléchargement planifié la nuit, cache local, déploiement par étapes. Tenez un inventaire des équipements et de leurs versions logicielles pour savoir rapidement lesquels sont concernés par une alerte de sécurité.
Préparer la réponse aux incidents
- Conservez des sauvegardes régulières, dont au moins une copie hors ligne ou isolée du réseau.
- Documentez la procédure à suivre en cas de suspicion d'attaque : qui prévenir, comment isoler le site, comment rétablir les services.
- Supervisez les journaux du pare-feu et les alertes de manière centralisée, depuis le siège ou par un prestataire.
- Sensibilisez le personnel du site à l'hameçonnage et aux clés USB d'origine inconnue.
Ces mesures s'intègrent naturellement dans une installation réseau d'entreprise pensée dès l'origine pour la sécurité, et s'appliquent également aux environnements industriels comme les stations offshore et pétrolières.
La cybersécurité d'un site distant ne demande pas de moyens démesurés. Elle repose sur des fondamentaux appliqués avec constance : un pare-feu bien configuré, un réseau segmenté, des accès distants protégés et des équipements tenus à jour. Ce socle réduit considérablement la surface d'attaque et protège à la fois le site et l'ensemble de l'entreprise.