La numérisation des installations pétrolières apporte des gains considérables : supervision à distance, maintenance prédictive, optimisation de la production. Mais chaque nouvelle connexion ouvre aussi une porte potentielle. Lorsque des automates, des systèmes de contrôle et des capteurs sont reliés au monde extérieur par satellite, la cybersécurité des technologies opérationnelles (OT) devient un enjeu de sécurité industrielle à part entière. Cet article présente les bonnes pratiques à appliquer sur un site pétrolier connecté par satellite.
Pourquoi l'OT pétrolière est une cible particulière
Les systèmes de contrôle-commande d'un champ pétrolier, d'une station de pompage ou d'un dépôt n'ont pas été conçus à l'origine pour être exposés à des réseaux externes. Beaucoup d'automates et de protocoles industriels, comme Modbus, n'intègrent pas nativement d'authentification ni de chiffrement. Les équipements restent souvent en service pendant de longues années, avec des systèmes d'exploitation difficiles à mettre à jour sans arrêt de production.
Les conséquences d'une compromission dépassent la simple perte de données : arrêt de production, endommagement d'équipements, risques pour les personnes et l'environnement. La cybersécurité OT relève donc aussi de la responsabilité des équipes HSE et des opérations, et pas seulement de l'IT.
Le satellite ne protège pas par lui-même
Une idée répandue veut qu'une liaison satellite soit naturellement isolée. C'est inexact : un terminal satellite fournit un accès IP comparable à celui d'une connexion terrestre. Sans précautions, un équipement mal configuré peut se retrouver accessible depuis l'internet. Les terminaux eux-mêmes disposent d'interfaces d'administration qui doivent être protégées, avec des mots de passe changés dès l'installation et un accès restreint.
Les principes d'une architecture sécurisée
La norme IEC 62443 propose un cadre reconnu pour sécuriser les systèmes d'automatisation industrielle. Elle repose notamment sur la notion de zones et de conduits. Concrètement, sur un site pétrolier, cela se traduit par :
- Une segmentation stricte entre le réseau de contrôle-commande, le réseau d'entreprise et le réseau du personnel, avec des pare-feu entre chaque zone.
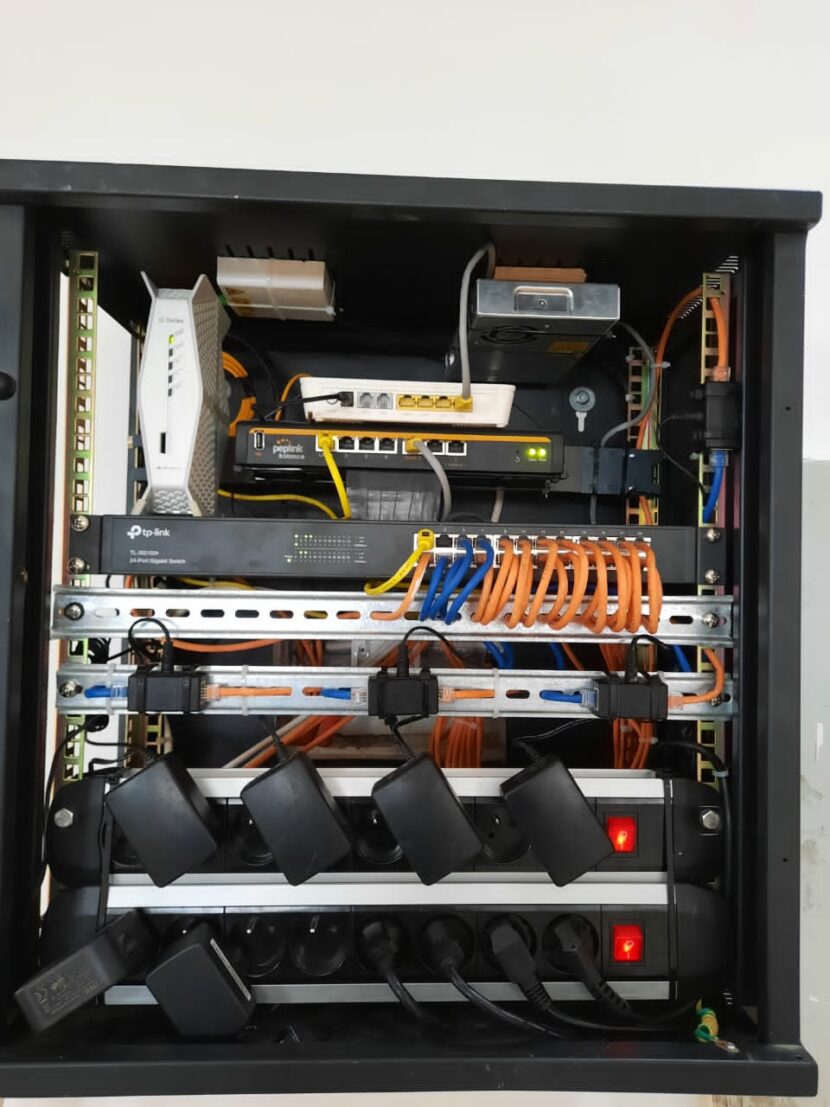
- Une zone démilitarisée (DMZ) industrielle où se trouvent les serveurs d'historisation et les passerelles d'échange, de façon à ce qu'aucun flux ne traverse directement de l'internet vers les automates.
- Des tunnels chiffrés (VPN IPsec ou équivalents) entre le site et le centre de contrôle, quelle que soit la technologie satellite utilisée.
- Le principe du moindre privilège : chaque utilisateur, chaque prestataire, chaque application n'accède qu'à ce dont il a besoin.
Maîtriser les accès à distance
Les accès distants sont l'un des principaux vecteurs de risque. Les fournisseurs d'équipements, les intégrateurs et les équipes de support ont besoin d'intervenir sur les systèmes, mais ces accès doivent être encadrés :
- Passage obligatoire par une passerelle d'accès unique, avec authentification multifacteur.
- Ouverture des accès à la demande et pour une durée limitée, plutôt que des connexions permanentes.
- Enregistrement et journalisation des sessions.
- Interdiction des outils de prise en main à distance installés directement sur les postes de contrôle.
Surveiller et réagir
Une architecture bien conçue doit être complétée par une capacité de détection. Les outils de surveillance du trafic industriel identifient les comportements anormaux, comme une commande inhabituelle envoyée à un automate ou une communication vers une destination inconnue. Sur une liaison satellite, la bande passante étant limitée, il est préférable de traiter les journaux localement et de ne remonter que les alertes et les synthèses.
Un plan de réponse aux incidents doit préciser qui décide de couper un lien, comment passer en mode de fonctionnement local et comment restaurer les systèmes. Ce plan doit être connu des équipes sur site, car elles seront en première ligne.
Les mesures simples souvent oubliées
- Changer tous les mots de passe par défaut des terminaux, routeurs et automates.
- Désactiver les services et ports inutilisés.
- Contrôler l'usage des clés USB sur les postes de supervision.
- Tenir à jour l'inventaire des équipements connectés.
- Sauvegarder régulièrement les configurations et les programmes des automates.
Intégrer la sécurité dès la conception
La sécurité coûte beaucoup moins cher lorsqu'elle est prévue dès l'étude du réseau. Un réseau d'entreprise structuré, avec segmentation et filtrage, facilite à la fois la protection et la priorisation du trafic critique sur les liens satellites. Pour les organisations soumises à des exigences de souveraineté, des solutions spécifiques comme le VSAT en bande X, réservée aux usages gouvernementaux et de défense, peuvent être envisagées lorsque le cadre réglementaire le permet.
La cybersécurité OT d'un site pétrolier connecté par satellite repose sur un principe simple : ne jamais considérer la liaison comme sûre par défaut. Segmentation, chiffrement, contrôle des accès et surveillance forment un ensemble cohérent. Mediasatcom intègre les liens satellites et les réseaux d'entreprise en tenant compte de ces exigences dès la conception.